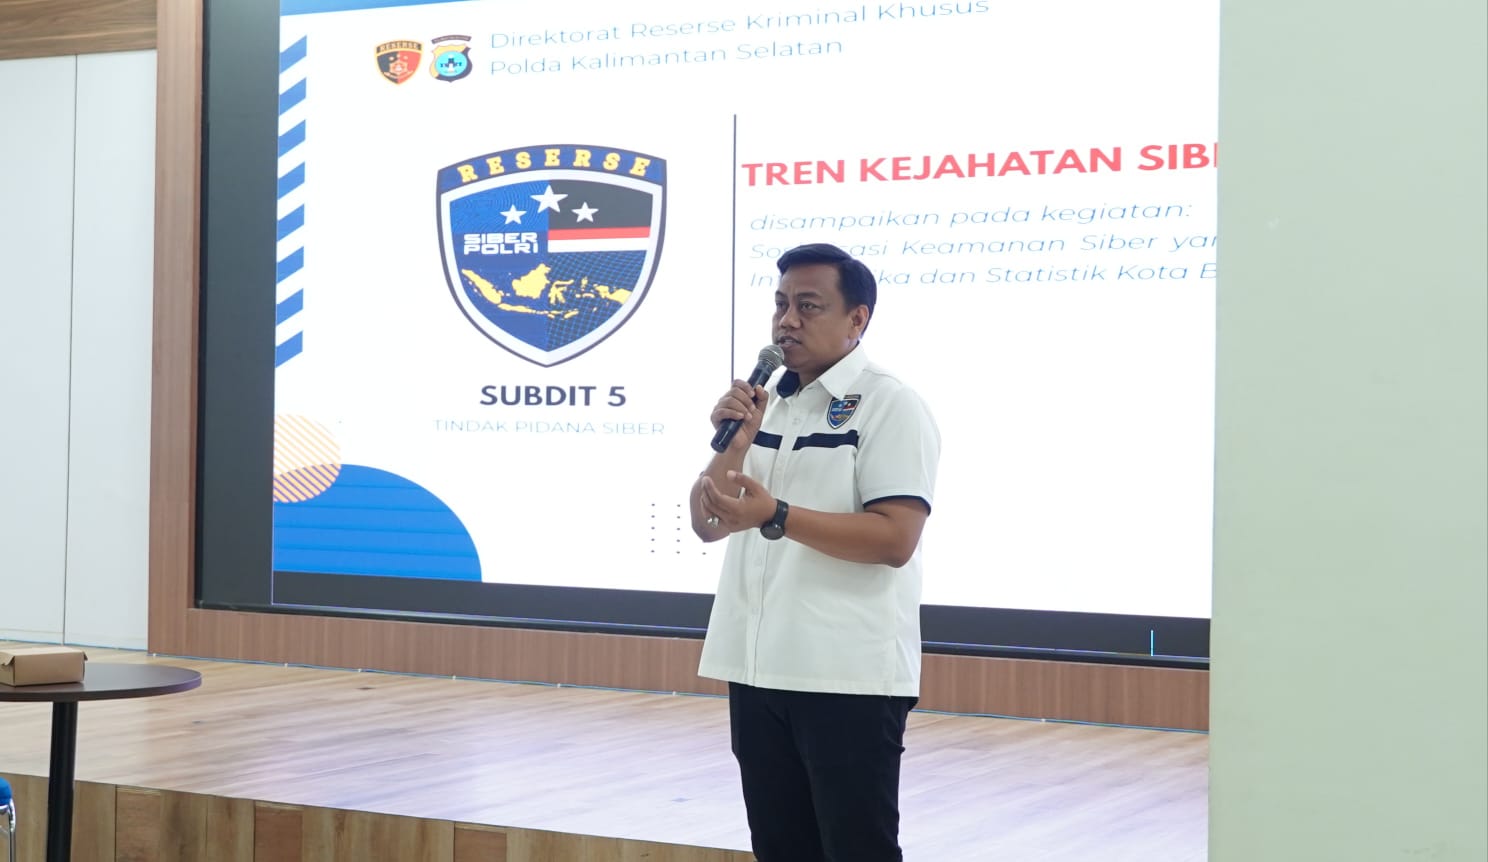
JURNALKALIMANTAN.COM, BANJARMASIN – Penipuan daring menjadi jenis kejahatan siber dengan proporsi tertinggi di Kalimantan Selatan, mencapai 59,77 persen, dengan kerugian materiel sebesar Rp20,94 miliar, selama periode 2023–2025.
Data Direktorat Reserse Kriminal Khusus (Ditreskrimsus) Kepolisian Daerah Kalimantan Selatan tersebut, menjadi perhatian Pemerintah Kota Banjarmasin dalam memperkuat keamanan informasi di lingkungan pemerintahan.
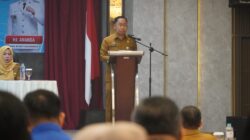
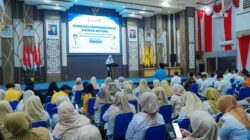
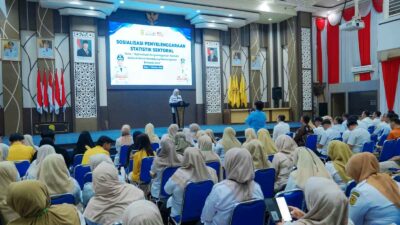
Salah satu upaya yang dilakukan yakni melalui Sosialisasi Keamanan Siber yang digelar Dinas Komunikasi, Informatika, dan Statistik (Diskominfotik) di Aula Gedung Sekretariat Bersama Khatib Dayan, Selasa (13/10/2026). Kegiatan tersebut diikuti 94 peserta dari satuan kerja perangkat daerah, rumah sakit, kecamatan, dan kelurahan.
Sosialisasi ini bertujuan meningkatkan kewaspadaan aparatur terhadap berbagai ancaman digital, mulai dari penipuan daring, pencurian data pribadi, pengambilalihan akun, hingga serangan terhadap sistem elektronik pemerintahan.
Kepala Bidang Persandian, Aplikasi, dan Informatika Satria Yudha Lesmana mengatakan, kegiatan tersebut diarahkan untuk meningkatkan pemahaman aparatur mengenai keamanan informasi, sekaligus membangun budaya keamanan siber di lingkungan Pemkot.
“Keamanan siber bukan hanya tanggung jawab petugas teknologi informasi, tetapi menjadi tanggung jawab seluruh aparatur. Karena itu, kesadaran untuk menjaga keamanan akun, perangkat, dan data kedinasan harus menjadi bagian dari budaya kerja sehari-hari,” ujarnya.
Dalam pemaparan materi, perwakilan Ditreskrimsus, Ipda Alif Akbar Arifin menguraikan, tren kejahatan siber dan berbagai modus penipuan yang perlu diwaspadai masyarakat maupun aparatur pemerintahan.
Modus tersebut antara lain penipuan berkedok penjualan barang dengan harga tidak wajar, tawaran pekerjaan melalui sistem misi berbayar, penyalahgunaan data pribadi, hingga manipulasi hubungan melalui perkenalan daring.
“Modus penipuan digital semakin beragam dan dapat menyasar siapa saja. Karena itu, jangan mudah percaya pada tawaran yang tidak masuk akal, jangan sembarangan mengeklik tautan, dan jangan pernah membagikan kode one-time password (OTP) kepada orang lain,” jelas Ipda Alif.
Peserta juga diingatkan agar tidak sembarangan mengeklik tautan, atau memasang berkas aplikasi Android (APK) yang dikirim melalui pesan instan dari sumber tidak tepercaya. Berkas berbahaya tersebut berpotensi dimanfaatkan untuk mencuri informasi, mengambil alih akun, hingga mengakses layanan perbankan digital korban.
Untuk meminimalkan risiko, aparatur diimbau menggunakan kata sandi yang kuat, tidak membagikan kode OTP, serta memeriksa keaslian akun dan toko daring sebelum melakukan transaksi. Jika menemukan indikasi penipuan, bukti percakapan dan transaksi perlu disimpan untuk mendukung proses pelaporan kepada pihak berwenang.
Materi berikutnya disampaikan Pranata Komputer Ahli Muda Dinas Komunikasi dan Informatika Provinsi Kalsel, Indah Ratu Ramdhany. Ia membahas pengamanan data pemerintah, perlindungan perangkat kerja, serta penanganan insiden siber.
Indah menyoroti sejumlah ancaman yang semakin kompleks, seperti phishing yang memanfaatkan kecerdasan buatan, ransomware, pencurian data, dan rekayasa sosial. Serangan tersebut dapat menyasar pegawai melalui surat elektronik maupun aplikasi percakapan, dengan memanfaatkan kelengahan atau kepercayaan korban.
“Keamanan informasi pemerintah harus dijaga melalui perlindungan sistem sekaligus kedisiplinan penggunanya. Setiap aparatur perlu memahami bahwa kelalaian dalam menjaga akses atau membagikan data, dapat menimbulkan risiko bagi keamanan informasi dan keberlangsungan pelayanan publik,” ungkap Indah.
Ia menegaskan, keamanan siber di lingkungan pemerintahan tidak hanya berkaitan dengan perlindungan perangkat dan jaringan, tetapi juga kerahasiaan, keutuhan, serta ketersediaan data untuk mendukung penyelenggaraan pemerintahan dan pelayanan publik.
Gangguan terhadap sistem digital berpotensi menghambat pekerjaan aparatur, mengganggu akses informasi, hingga memengaruhi keberlangsungan pelayanan kepada masyarakat. Oleh karena itu, pencegahan perlu dilakukan melalui pengamanan teknis dan kedisiplinan setiap pengguna.
Sejumlah langkah yang dapat diterapkan antara lain menggunakan kata sandi yang kuat dan berbeda untuk setiap akun, mengaktifkan autentikasi multifaktor apabila tersedia, membarui sistem dan aplikasi melalui sumber resmi, serta mengunci layar perangkat saat ditinggalkan. Dokumen kedinasan juga harus dibagikan hanya kepada pihak yang berwenang.
Selain pencegahan, kecepatan pelaporan menjadi bagian penting dalam penanganan insiden. Aktivitas akun yang tidak dikenal, dugaan infeksi perangkat oleh perangkat lunak berbahaya, kesalahan pengiriman dokumen sensitif, maupun gangguan layanan digital yang tidak biasa perlu segera dilaporkan kepada petugas atau tim teknis terkait.
(Adv/Ahmad M)